Domain streaming-online.de kaufen?
Wir ziehen mit dem Projekt
streaming-online.de um.
Sind Sie am Kauf der Domain
streaming-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain streaming-online.de kaufen?
Wie kann ich einen Video-Stream auf meiner Website einbinden, um meine Inhalte live zu übertragen?
Um einen Video-Stream auf deiner Website einzubinden, benötigst du eine Streaming-Plattform wie YouTube oder Twitch. Dort kannst du deinen Live-Stream erstellen und den Embed-Code kopieren. Diesen Code fügst du dann in den HTML-Code deiner Website ein, um den Live-Stream zu integrieren. **
Wie kann man auf einen Live-Stream ein Video reagieren?
Um auf einen Live-Stream zu reagieren, kannst du entweder den Chat nutzen, um Kommentare zu schreiben, oder du kannst dich an einer Diskussion beteiligen, die möglicherweise parallel auf einer anderen Plattform stattfindet. Du könntest auch ein Video erstellen, in dem du deine Reaktion auf den Live-Stream zeigst und es dann teilen oder hochladen. **

Ähnliche Suchbegriffe für Stream-Feeds
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was bedeutet Live Stream?
Was bedeutet Live Stream? Ein Live-Stream ist eine Echtzeitübertragung von Audio- und Videomaterial über das Internet. Dabei können Zuschauer das Geschehen live verfolgen, ohne dass eine vorherige Aufzeichnung nötig ist. Live-Streams werden häufig für Konzerte, Sportveranstaltungen, Videospiele oder auch Webinare genutzt. Durch die Interaktivität können Zuschauer oft auch in Echtzeit mit dem Streamer oder anderen Zuschauern kommunizieren. **
-
Kann man ein fertiges Video auf YouTube als Live-Stream senden?
Nein, ein bereits aufgezeichnetes Video kann nicht als Live-Stream auf YouTube gesendet werden. Live-Streams auf YouTube sind Echtzeitübertragungen, bei denen das Geschehen in dem Moment übertragen wird, in dem es passiert. Um ein Video als Live-Stream auf YouTube zu senden, muss die Übertragung in Echtzeit erfolgen. **
-
Wie kann ich meinen eigenen Video-Stream erstellen und live übertragen?
Um deinen eigenen Video-Stream zu erstellen und live zu übertragen, benötigst du eine Kamera oder Webcam, eine stabile Internetverbindung und eine Streaming-Plattform wie YouTube oder Twitch. Du kannst Software wie OBS Studio verwenden, um deinen Bildschirm oder deine Kamera aufzunehmen und live zu streamen. Stelle sicher, dass du die erforderlichen Einstellungen für Videoqualität, Audio und Streaming-Plattform richtig konfigurierst, bevor du mit der Übertragung beginnst. **
-
Wie kann man einen Live-Stream auf einer Social-Media-Plattform starten?
Um einen Live-Stream auf einer Social-Media-Plattform zu starten, musst du zunächst die entsprechende App öffnen und auf die Option "Live" oder "Live-Video" klicken. Anschließend kannst du einen Titel für deinen Stream eingeben und auf "Starten" tippen, um live zu gehen. Vergiss nicht, vorher die Einstellungen für die Privatsphäre und Zielgruppe festzulegen. **
Speichert Serien Stream To Adressen?
Serien Stream To speichert keine persönlichen Daten oder Adressen von Benutzern. Es handelt sich um eine Streaming-Plattform, auf der Benutzer Serien und Filme online anschauen können. Es werden keine Informationen über die Benutzer gesammelt oder gespeichert. **
Wie funktioniert YouTube Live Stream?
YouTube Live Stream ermöglicht es Nutzern, live Videos zu übertragen und mit ihrem Publikum in Echtzeit zu interagieren. Um einen Live-Stream zu starten, muss der Nutzer zunächst ein Konto bei YouTube haben und die erforderliche Ausrüstung wie eine Kamera und ein Mikrofon besitzen. Anschließend kann der Nutzer über die YouTube-Plattform einen Live-Stream planen und starten. Während des Live-Streams können Zuschauer Kommentare hinterlassen und der Streamer kann direkt darauf reagieren. Nach dem Ende des Live-Streams wird das Video automatisch als normales Video auf dem Kanal des Nutzers gespeichert. **
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
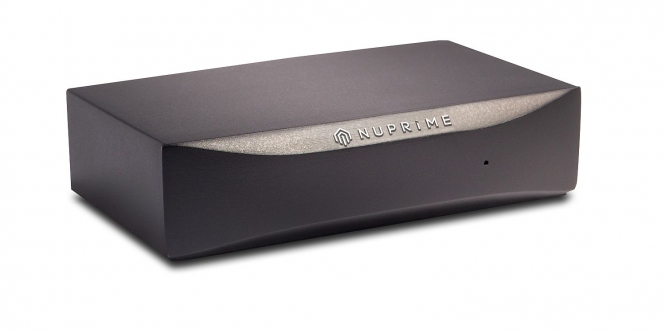
NuPrime NuPrime Stream Mini - HiRes - Streaming-BridgeNuPrime Stream Mini Der NuPrime Stream Mini ist eine Multiroom-Streaming-Bridge die WiFi 24-Bit/192 kHz und Bluetooth-Streaming vereint. Mit dem Stream Mini können Sie einfach einen DAC oder Verstärker (mit Digitaleingängen) um Streamingfunktionalität erweitern. Feature-Highlights: o WiFi 24-Bit/192 kHz und Bluetooth-Streaming AirPlay 2 und UPnP/DLNA Unterstützt alle wichtigen Online-Streaming-Dienste (Deezer, iHeartRadio, Qobuz, QQ Music, Spotify, TIDAL, TuneIn), Omnia Receiver App zur Steuerung der Quellen und Gruppierung für Multiroom I2S-, optischer, koaxialer und digitaler NuPrime-Port Ausgang Aus-und Eingänge auf dem Stream Mini-PCB: Das superkompakte Stream-Mini "Motherboard" mit WiFi/Bluetooth Modul: Produkteigenschaften HiRes Wiedergabe bis 24/192k I2S-Ausgang Optischer SPDIF Out Koaxialer SPDIF Out Digitaler NuPrime-Port USB-C Buchse · Diverse Digitalausgänge : Optisch, coaxial und sogar via I2S · App für Androidund Apple · AirPlay 2 , Bluetooth, WLan · diverse Streamingdienste wie Spotify, Tidal,Qobuz, Tuneln, QQ Music und updates folgen · Multi Room fähig · USB-C Netzteil zur Stromversorgung wird benötigt (nicht im Lieferumfang!) Superklein halbe Zigarettenschachtel: 87 x 63 x24mm NuPrime Stream Mini, HiRes Streaming-Bridge288,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen Video-Stream auf meiner Website einbinden, um meine Inhalte live zu übertragen?
Um einen Video-Stream auf deiner Website einzubinden, benötigst du eine Streaming-Plattform wie YouTube oder Twitch. Dort kannst du deinen Live-Stream erstellen und den Embed-Code kopieren. Diesen Code fügst du dann in den HTML-Code deiner Website ein, um den Live-Stream zu integrieren. **
-
Wie kann man auf einen Live-Stream ein Video reagieren?
Um auf einen Live-Stream zu reagieren, kannst du entweder den Chat nutzen, um Kommentare zu schreiben, oder du kannst dich an einer Diskussion beteiligen, die möglicherweise parallel auf einer anderen Plattform stattfindet. Du könntest auch ein Video erstellen, in dem du deine Reaktion auf den Live-Stream zeigst und es dann teilen oder hochladen. **
-
Was bedeutet Live Stream?
Was bedeutet Live Stream? Ein Live-Stream ist eine Echtzeitübertragung von Audio- und Videomaterial über das Internet. Dabei können Zuschauer das Geschehen live verfolgen, ohne dass eine vorherige Aufzeichnung nötig ist. Live-Streams werden häufig für Konzerte, Sportveranstaltungen, Videospiele oder auch Webinare genutzt. Durch die Interaktivität können Zuschauer oft auch in Echtzeit mit dem Streamer oder anderen Zuschauern kommunizieren. **
-
Kann man ein fertiges Video auf YouTube als Live-Stream senden?
Nein, ein bereits aufgezeichnetes Video kann nicht als Live-Stream auf YouTube gesendet werden. Live-Streams auf YouTube sind Echtzeitübertragungen, bei denen das Geschehen in dem Moment übertragen wird, in dem es passiert. Um ein Video als Live-Stream auf YouTube zu senden, muss die Übertragung in Echtzeit erfolgen. **
Ähnliche Suchbegriffe für Stream-Feeds
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aschenbrenner, Florian: 33 Ideen Digitale Medien Musik33 Ideen Digitale Medien Musik , step-by-step erklärt, einfach umgesetzt - das kann jeder! (5. bis 13. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 20221115, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Titel der Reihe: 33 Ideen Digitale Medien##, Autoren: Aschenbrenner, Florian, Seitenzahl/Blattzahl: 72, Keyword: 5. bis 13. Klasse; Digitales Lernen; Musik; Sekundarstufe I, Fachschema: Musikunterricht / Lehrermaterial, Themenvorschläge, Bildungsmedien Fächer: Musik, Fachkategorie: Schule und Lernen, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag, Länge: 296, Breite: 214, Höhe: 12, Gewicht: 241, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 280439323,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schläbitz, Norbert: Musik und Lyrik. EinFach MusikMusik und Lyrik. EinFach Musik , EinFach Musik - Unterrichtsmodelle für die Schulpraxis Die Modelle sind erprobt und an den Bedürfnissen der Schulpraxis orientiert. Die Reihe EinFach Musik sucht dabei den schulischen Gegebenheiten Rechnung zu tragen und bietet ein ausgewogenes Verhältnis zwischen Aufgaben, Impulsen, Fragestellungen oder Projekten ohne und solchen mit Notenkenntnissen. Im Mittelpunkt stehen sogenannte Bausteine, die jeweils thematische Schwerpunkte mit entsprechenden Untergliederungen beinhalten. In übersichtlich gestalteter Form erhält der Benutzer/die Benutzerin zunächst eine Übersicht über die im Modell ausführlich behandelten Themen. Es folgen: Vorüberlegungen zum Einsatz des Buches im Unterricht Hinweise zur Konzeption des Modells Ausführliche Darstellung der einzelnen Bausteine Arbeitsblätter zu den Bausteinen Ein besonderes Merkmal der Modelle ist die Praxisorientierung . Enthalten sind kopierfähige Arbeitsblätter, Vorschläge für Klassen- und Kursarbeiten oder auch Testaufgaben, Tafelbilder, konkrete Arbeitsaufträge, Projektvorschläge. Handlungsorientierte Methoden und produktionsorientierte, kreative Verfahren im Umgang mit Musik sind in gleicher Weise berücksichtigt wie eher traditionelle Verfahren zur Erschließung von Musikliteratur. Auf der häufig beigefügten CD befinden sich Hörbeispiele der behandelten Musikliteratur, gelegentlich auch Datensätze bzw. MIDI-Files von Notenbeispielen oder Mitspielsätzen aus dem Heft. In den neueren Heften sind die Dateien über Webcodes verfügbar. Das Bausteinprinzip ermöglicht es, Unterrichtsreihen in unterschiedlicher Weise und mit unterschiedlichen thematischen Akzentuierungen problemlos und variabel zu konzipieren. Auf diese Weise erleichtern die Modelle die Unterrichtsvorbereitung und damit die Arbeit der Lehrerinnen und Lehrer. , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 20250131, Titel der Reihe: EinFach Musik - Unterrichtsmodelle für die Schulpraxis##, Autoren: Schläbitz, Norbert, Seitenzahl/Blattzahl: 104, Keyword: Lehrermaterial Schöningh; Musik; Freie Unterrichtsmaterialien, Fachschema: Musikunterricht / Lehrermaterial, Themenvorschläge~Musikerziehung~Musikunterricht, Bildungsmedien Fächer: Musik, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher, Schulform: ABI RES GYM HAS, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 6, Gewicht: 314, Produktform: Kartoniert, Genre: Schule und Lernen,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich meinen eigenen Video-Stream erstellen und live übertragen?
Um deinen eigenen Video-Stream zu erstellen und live zu übertragen, benötigst du eine Kamera oder Webcam, eine stabile Internetverbindung und eine Streaming-Plattform wie YouTube oder Twitch. Du kannst Software wie OBS Studio verwenden, um deinen Bildschirm oder deine Kamera aufzunehmen und live zu streamen. Stelle sicher, dass du die erforderlichen Einstellungen für Videoqualität, Audio und Streaming-Plattform richtig konfigurierst, bevor du mit der Übertragung beginnst. **
-
Wie kann man einen Live-Stream auf einer Social-Media-Plattform starten?
Um einen Live-Stream auf einer Social-Media-Plattform zu starten, musst du zunächst die entsprechende App öffnen und auf die Option "Live" oder "Live-Video" klicken. Anschließend kannst du einen Titel für deinen Stream eingeben und auf "Starten" tippen, um live zu gehen. Vergiss nicht, vorher die Einstellungen für die Privatsphäre und Zielgruppe festzulegen. **
-
Speichert Serien Stream To Adressen?
Serien Stream To speichert keine persönlichen Daten oder Adressen von Benutzern. Es handelt sich um eine Streaming-Plattform, auf der Benutzer Serien und Filme online anschauen können. Es werden keine Informationen über die Benutzer gesammelt oder gespeichert. **
-
Wie funktioniert YouTube Live Stream?
YouTube Live Stream ermöglicht es Nutzern, live Videos zu übertragen und mit ihrem Publikum in Echtzeit zu interagieren. Um einen Live-Stream zu starten, muss der Nutzer zunächst ein Konto bei YouTube haben und die erforderliche Ausrüstung wie eine Kamera und ein Mikrofon besitzen. Anschließend kann der Nutzer über die YouTube-Plattform einen Live-Stream planen und starten. Während des Live-Streams können Zuschauer Kommentare hinterlassen und der Streamer kann direkt darauf reagieren. Nach dem Ende des Live-Streams wird das Video automatisch als normales Video auf dem Kanal des Nutzers gespeichert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.